كشفت شركتا Hudson Rock وSOCRadar عن حملة اختراق واسعة أطلق عليها اسم “FortiBleed”، استهدفت أجهزة Fortinet عبر استغلال كلمات مرور ضعيفة أو مسربة مسبقا، دون الاعتماد على ثغرات أمنية جديدة.
آلية الاختراق
اعتمد المهاجمون على أدوات آلية للبحث عن أجهزة Fortinet المتصلة بالإنترنت، ثم استخدام قواعد بيانات لكلمات مرور مسربة لاختراقها.
وبعد الوصول إليها، استغلت الأجهزة المصابة في مراقبة الشبكات وسرقة المزيد من بيانات الاعتماد.
حجم الأضرار
أشارت التقارير إلى تأثر أكثر من 73 ألف عنوان URL مرتبط بأجهزة Fortinet، بينما قدرت SOCRadar عدد الأجهزة المخترقة بأكثر من 30 ألف جهاز.
شركات وقطاعات مستهدفة
شملت المؤسسات المتأثرة شركات عالمية مثل Accenture وComcast وFoxconn وLenovo وOracle وSamsung وSiemens وPwC، إلى جانب جهات حكومية وشركات اتصالات وتكنولوجيا معلومات.
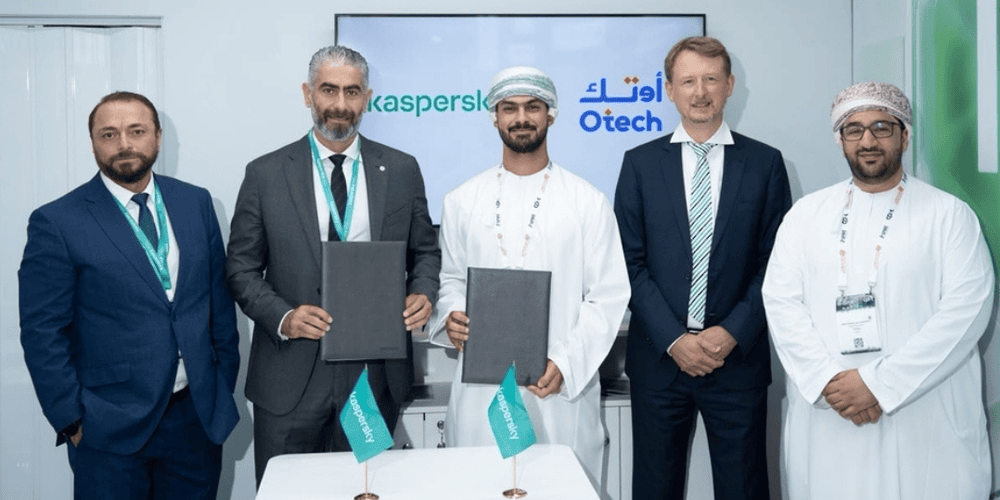 سلطنة عمانأوتك وكاسبرسكي تعززان حلول الأمن السيبراني المستضافة محليًا
رد Fortinet
أكدت Fortinet أن الحملة لا ترتبط بثغرة أمنية جديدة، وإنما تعتمد على بيانات اعتماد مسربة سابقا وهجمات تخمين كلمات المرور.
الحماية من الهجمات
يشدد الخبراء على أهمية استخدام كلمات مرور قوية وفريدة، وتفعيل المصادقة متعددة العوامل (MFA)، للحد من مخاطر الاختراقات المشابهة.